Ao preparar o orçamento e o planejamento para 2027, muitas organizações revisam contratos, custos, níveis de serviço e condições comerciais de seus fornecedores. Nesse contexto, é comum que algumas renovações avancem por continuidade: se o serviço funcionou durante o ano e as condições econômicas continuam razoáveis, o vínculo é renovado.
No entanto, o fato de um terceiro ter prestado um serviço durante 2026 não significa necessariamente que deva ser avaliado para 2027 com os mesmos critérios utilizados no momento da contratação.
O contexto muda. Mudam as necessidades do negócio, os requisitos regulatórios, a exposição a ameaças cibernéticas, o volume e a sensibilidade das informações processadas, os modelos de trabalho, as expectativas de clientes e colaboradores e também as capacidades tecnológicas disponíveis.
Por isso, a renovação de fornecedores não deveria ser apenas um procedimento contratual. Pode se tornar uma etapa relevante de gestão de riscos, revisão de desempenho e fortalecimento da continuidade operacional.
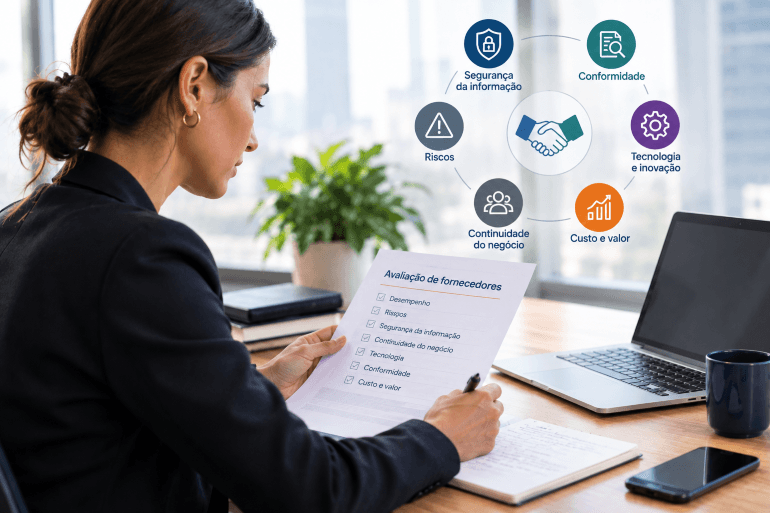
Antes de renovar um fornecedor, uma organização deveria avaliar não apenas seu desempenho e custo, mas também se seu perfil de risco mudou, quais informações ou processos críticos ele gerencia, qual é o nível de dependência existente, como suas capacidades evoluíram e se continua adequado às necessidades atuais e futuras do negócio.
A pergunta não deveria se limitar a saber se o fornecedor cumpriu suas obrigações. Também deveríamos nos perguntar se ele continua adequado aos riscos, desafios e necessidades que a organização terá em 2027.
Renovar não é apenas revisar preço e desempenho
O preço e o desempenho operacional são fatores centrais, mas, isoladamente, não são suficientes para uma decisão de renovação.
Um fornecedor pode cumprir os níveis de serviço acordados e, ainda assim, representar uma exposição relevante para a organização.
Isso pode ocorrer, por exemplo, se durante o ano:
- Sua estrutura societária, situação financeira ou reputação mudou.
- Aumentou o tipo, o volume ou a sensibilidade das informações às quais tem acesso.
- O escopo do serviço ou sua criticidade para a operação foi alterado.
- A dependência da organização em relação ao terceiro aumentou.
- Surgiram novos riscos tecnológicos, regulatórios ou de segurança.
- As necessidades da organização evoluíram, mas as capacidades do fornecedor não acompanharam essa evolução.
A renovação oferece uma oportunidade para verificar se os controles, as capacidades e os compromissos continuam adequados ao nível de risco atual.
O que revisar antes de renovar um fornecedor
1. Avaliar o desempenho real do fornecedor
A primeira análise deve buscar compreender o que ocorreu durante a vigência do contrato.
Não basta confirmar que o serviço foi prestado. É fundamental determinar como foi prestado e quão consistente foi o desempenho ao longo do tempo.
Algumas perguntas relevantes são:
- Os níveis de serviço acordados foram cumpridos?
- As entregas foram realizadas nos prazos e condições previstos?
- Como o fornecedor respondeu a incidentes ou situações urgentes?
- Foram registrados descumprimentos recorrentes?
- A qualidade do serviço permaneceu estável?
- As áreas usuárias receberam o acompanhamento esperado?
A avaliação deve combinar indicadores quantitativos e qualitativos.
Por um lado, métricas como disponibilidade, tempos de resposta, cumprimento dos níveis de serviço, incidentes reportados ou qualidade das prestações oferecem evidências objetivas. Por outro, a experiência das áreas usuárias permite identificar aspectos relacionados à qualidade da relação, à capacidade de resolução de problemas e ao acompanhamento recebido.
As melhores decisões surgem quando os dados e a experiência convergem.
2. Atualizar a análise de riscos do terceiro
Um dos erros mais comuns na gestão de fornecedores é assumir que o risco permanece igual porque o contrato continua sendo o mesmo.
Na realidade, o perfil de risco de um terceiro pode mudar significativamente ao longo do tempo.
Por isso, cada renovação deveria incluir uma atualização da avaliação de riscos.
Entre os aspectos a serem revisados estão:
- Criticidade do serviço para as operações.
- Dependência da organização em relação ao fornecedor.
- Existência de fornecedores alternativos.
- Acesso a sistemas críticos ou infraestrutura tecnológica.
- Tratamento de informações confidenciais.
- Acesso a dados pessoais.
- Participação em processos financeiros ou regulatórios.
- Utilização de subcontratados ou terceiros adicionais.
- Riscos geográficos, tecnológicos, financeiros e reputacionais.
Uma pergunta simples pode ajudar a dimensionar a criticidade:
Se esse fornecedor sofresse um incidente grave ou deixasse de operar amanhã, qual seria o impacto para a nossa organização?
A resposta permite determinar se a renovação exige uma revisão básica ou uma avaliação mais aprofundada, com a participação de áreas como Compras, Compliance, Riscos, Tecnologia, Segurança da Informação, Privacidade e Jurídico.
Quais fornecedores exigem uma revisão mais aprofundada?
Nem todos os terceiros precisam do mesmo nível de due diligence, monitoramento ou revisão.
A profundidade da avaliação deveria ser proporcional ao risco representado pelo fornecedor. A criticidade do serviço, o acesso a dados pessoais ou informações confidenciais, a dependência operacional, a participação em processos regulatórios, o acesso a sistemas e a utilização de subcontratados são alguns dos fatores que ajudam a determinar o nível de profundidade necessário.
Aplicar o mesmo procedimento a todos os fornecedores pode gerar dois problemas: utilizar recursos excessivos em relações de baixo risco e, ao mesmo tempo, não aprofundar o suficiente a avaliação de terceiros realmente críticos.
3. Revisar integridade, reputação e conformidade
Um fornecedor pode oferecer um excelente serviço do ponto de vista operacional e, ao mesmo tempo, representar um risco ético, regulatório ou reputacional.
Por isso, a avaliação de desempenho nunca deveria substituir a due diligence.
Antes da renovação, é recomendável verificar se surgiram novos antecedentes ou mudanças relevantes que justifiquem uma análise adicional.
Alguns elementos a considerar são:
- Mudanças na estrutura societária.
- Alterações nos beneficiários finais ou acionistas.
- Mudanças em administradores ou executivos-chave.
- Sanções regulatórias.
- Investigações ou litígios relevantes.
- Notícias adversas.
- Conflitos de interesse reais ou potenciais.
- Cumprimento de políticas internas.
- Existência de Programas de Compliance.
- Resposta a processos de due diligence.
A continuidade comercial não deveria significar que as avaliações de risco permaneçam congeladas ao longo do tempo.
4. Verificar privacidade, confidencialidade e segurança da informação
Em um contexto no qual os dados se tornaram um dos ativos mais relevantes das organizações, a avaliação de segurança deve ser um componente essencial de qualquer renovação.
Isso é especialmente importante para fornecedores que:
- Processam dados pessoais.
- Administram plataformas tecnológicas.
- Gerenciam pagamentos.
- Prestam serviços de Recursos Humanos.
- Operam Canais de Denúncias.
- Desenvolvem software.
- Armazenam informações confidenciais.
Entre os aspectos que deveriam ser revisados estão:
- Tipo de informação à qual o fornecedor tem acesso.
- Acordos de confidencialidade vigentes.
- Controles de segurança implementados.
- Gestão de usuários e acessos.
- Capacidade de detecção e resposta a incidentes.
- Utilização de subprocessadores.
- Políticas de retenção e eliminação de dados.
- Cumprimento dos requisitos regulatórios aplicáveis.
A avaliação não deveria se limitar à solicitação de certificados ou questionários. Também é necessário compreender como os controles funcionam na prática e se são adequados ao nível de risco do serviço.
5. Analisar continuidade do negócio e resiliência operacional
A verdadeira capacidade de um fornecedor costuma ser colocada à prova quando ocorre uma contingência.
Por isso, a renovação representa uma oportunidade para entender como ele responderia diante de cenários adversos.
Algumas perguntas-chave são:
- Possui planos de continuidade de negócios?
- Dispõe de mecanismos de recuperação diante de incidentes?
- Como comunica uma crise?
- Possui capacidades de backup ou redundância?
- Consegue ampliar recursos diante de aumentos de demanda?
- Existem planos de transição ou saída?
A dependência excessiva de um fornecedor pode se transformar em um risco estratégico.
Quando um terceiro sustenta processos essenciais para a organização, não basta avaliar o custo do serviço. Também é necessário analisar sua capacidade de continuar operando diante de interrupções, crises ou mudanças inesperadas.
6. Avaliar a evolução tecnológica e a capacidade de adaptação
Renovar um fornecedor não significa apenas validar que ele foi adequado no passado.
Também significa determinar se poderá acompanhar as necessidades futuras do negócio.
Em serviços apoiados em tecnologia, algumas questões a considerar são:
- Atualizações do produto ou serviço.
- Novas funcionalidades.
- Integrações com outras plataformas.
- Capacidades de automação.
- Escalabilidade.
- Segurança das novas funcionalidades.
- Governança de dados.
- Adaptação a mudanças regulatórias.
- Incorporação responsável de inteligência artificial.
A tecnologia não deveria ser avaliada apenas pela inovação ou pela novidade.
A pergunta relevante é qual problema essa tecnologia resolve, quais riscos ajuda a reduzir, quais processos melhora e qual valor concreto oferece à organização e às pessoas que utilizam o serviço.
Esse critério se torna especialmente importante diante do avanço da inteligência artificial. Incorporar IA não deveria ser um objetivo em si mesmo: seu valor depende de sua capacidade de melhorar acessibilidade, eficiência, análise, experiência de uso ou capacidade de resposta sem comprometer aspectos como segurança, confidencialidade e controle.
7. Analisar o custo total e o valor gerado
A variável econômica é importante, mas não deveria ser a única.
Uma renovação responsável deve considerar o custo total da relação e não apenas o valor faturado.
Em algumas situações, um fornecedor aparentemente mais econômico acaba gerando custos internos maiores devido a:
- Retrabalho.
- Falta de suporte.
- Baixa capacidade de resposta.
- Incidentes frequentes.
- Necessidade de supervisão constante.
- Limitações tecnológicas.
- Riscos operacionais ou reputacionais.
Por isso, a avaliação deveria equilibrar fatores como:
- Custo.
- Qualidade.
- Risco.
- Nível de serviço.
- Inovação.
- Flexibilidade.
- Continuidade.
- Valor estratégico.
A pergunta não é apenas quanto custa o fornecedor, mas quanto valor ele gera em relação aos riscos que ajuda a mitigar ou que pode gerar.
Caso ilustrativo: quando renovar por inércia se transforma em um risco
Uma organização regional renovou durante vários anos com o mesmo fornecedor responsável pela administração de um canal para relatos internos.
A decisão parecia razoável. O serviço funcionava, não havia reclamações visíveis e o custo era competitivo.
No entanto, durante uma situação sensível, uma pessoa tentou reportar uma conduta irregular fora do horário habitual. O acesso ao canal foi confuso, não houve uma confirmação adequada e o caso não foi encaminhado no momento esperado.
A revisão posterior revelou vários problemas:
- Os acordos de nível de serviço não contemplavam determinados requisitos críticos.
- A rastreabilidade era limitada.
- A experiência de quem utilizava o canal não era revisada havia anos.
- A solução tecnológica não havia evoluído no mesmo ritmo das necessidades da organização.
O problema não foi necessariamente uma falha pontual do fornecedor.
A causa foi o fato de a organização ter renovado repetidamente com base em continuidade e custo, sem atualizar a avaliação de riscos nem verificar se o serviço continuava respondendo às suas necessidades.
A experiência deixa uma lição clara: a gestão de terceiros não termina com a contratação inicial. A renovação é uma etapa fundamental para confirmar se os controles e as capacidades continuam adequados aos riscos atuais.
Fornecedores de Ética & Compliance: quais critérios adicionais avaliar
Existem fornecedores que participam diretamente de processos especialmente sensíveis para uma organização.
Um Canal de Denúncias, um serviço de Investigações Internas ou um programa de Capacitação em Compliance podem intervir em situações que envolvem informações confidenciais, potenciais descumprimentos, conflitos, riscos reputacionais e decisões relevantes para a organização.
Por isso, além dos critérios gerais aplicáveis a qualquer terceiro, é importante incorporar perguntas específicas.
Canal de Denúncias: confiança, acessibilidade e proteção
Um Canal de Denúncias efetivo deve permitir que diferentes públicos possam reportar uma preocupação de forma segura, simples e confidencial.
Ao avaliar a renovação desse tipo de fornecedor, é recomendável revisar:
- Variedade de canais disponíveis.
- Facilidade de acesso.
- Idiomas disponíveis.
- Opções de anonimato.
- Confidencialidade.
- Experiência de quem realiza uma denúncia.
- Possibilidade de manter a comunicação durante o processo sem comprometer a identidade.
- Rastreabilidade das denúncias.
- Segurança da informação.
- Qualidade do suporte e do acompanhamento.
- Evolução das ferramentas disponíveis.
Nesse tipo de serviço, a experiência de quem denuncia é especialmente relevante. Um canal tecnicamente disponível pode perder efetividade se for difícil de encontrar, complexo de utilizar ou gerar dúvidas sobre a confidencialidade do processo.
A renovação é uma oportunidade para avaliar não apenas se o canal existe, mas se continua sendo acessível, confiável e adequado para as pessoas que precisam utilizá-lo.
Tecnologia e IA: avaliar aplicações concretas
A evolução tecnológica também modificou o que as organizações podem esperar dos fornecedores de Canais de Denúncias.
Hoje existem ferramentas capazes de ampliar as modalidades de acesso, facilitar a comunicação em diferentes idiomas, estruturar informações e apoiar determinadas tarefas relacionadas à gestão e à análise de denúncias.
Mas a incorporação de inteligência artificial deveria ser avaliada com o mesmo critério aplicado a qualquer outra capacidade tecnológica: pelo problema concreto que resolve e pelo valor que agrega ao processo.
Algumas perguntas relevantes são:
- A tecnologia facilita o acesso de mais pessoas ao Canal de Denúncias?
- Reduz barreiras de idioma ou de acesso?
- Melhora a qualidade e a organização das informações recebidas?
- Permite tornar mais eficiente o trabalho das equipes responsáveis?
- Possui controles adequados de privacidade, confidencialidade e segurança?
- A solução evolui de forma contínua ou permanece praticamente igual ano após ano?
A atualização permanente pode, assim, se tornar um critério de avaliação do fornecedor, especialmente em serviços nos quais tanto a tecnologia quanto as expectativas dos usuários mudam rapidamente.
Além do canal: qual é a capacidade de acompanhamento do fornecedor?
Em determinados processos sensíveis, também pode ser relevante analisar quais capacidades existem em torno do serviço principal.
Uma denúncia pode revelar uma situação que exija uma investigação especializada. Ao mesmo tempo, os padrões identificados em denúncias, investigações ou avaliações de riscos podem mostrar temas que convém trabalhar preventivamente por meio de Capacitações.
Isso não significa que todos os fornecedores devam oferecer todos esses serviços.
Significa que, ao avaliar uma relação crítica, pode ser útil considerar o nível de especialização disponível e a capacidade do fornecedor de acompanhar necessidades que ultrapassem a prestação inicial.
O que pode ser avaliado na prática: o caso da Resguarda
A evolução das soluções da Resguarda permite observar como alguns desses critérios podem se materializar em um fornecedor especializado em Ética & Compliance.
No caso do Canal de Denúncias, as organizações podem contar com diferentes alternativas para reportar situações, incluindo linhas telefônicas com operador, e-mail, formulário web, WhatsApp, Chat com IA e Chamadas com IA. Essa combinação busca ampliar as possibilidades de acesso e permitir que diferentes públicos escolham o canal mais adequado às suas preferências e necessidades, mantendo critérios de confidencialidade e anonimato.
A incorporação de inteligência artificial também responde a aplicações concretas. Ana por Chat e as Chamadas com IA oferecem novas formas de interação para quem precisa realizar uma denúncia; a tradução automática facilita o tratamento de denúncias em diferentes idiomas; e Cassie incorpora IA como apoio em tarefas relacionadas à gestão e à investigação de casos.
O critério relevante não é apenas a existência dessas ferramentas, mas sua evolução contínua e a capacidade de incorporar funcionalidades que respondam a novas necessidades.
Além disso, quando uma situação exige aprofundar a análise, a Resguarda conta com serviços especializados de Investigações. E quando os riscos ou padrões identificados revelam uma necessidade preventiva, as Capacitações permitem trabalhar temas específicos por meio de programas personalizados, ações pontuais ou jornadas anuais.
Essa combinação permite observar um critério mais amplo para avaliar fornecedores que atuam em processos sensíveis: não apenas qual solução oferecem atualmente, mas também qual expertise possuem, como evoluem e que capacidade têm para acompanhar situações que podem surgir ao redor do serviço.
Checklist: 10 perguntas antes de renovar um fornecedor
Antes de estender uma relação contratual para 2027, pode ser útil responder às seguintes perguntas:
- O fornecedor cumpriu de forma consistente os compromissos assumidos?
- Seu perfil de risco mudou desde a última avaliação?
- Seu acesso a informações, sistemas ou processos críticos aumentou?
- Surgiram novos antecedentes reputacionais, regulatórios ou de integridade?
- Seus controles de privacidade, confidencialidade e segurança continuam adequados?
- A organização depende mais do fornecedor do que no momento da contratação?
- Ele possui capacidade suficiente para responder a incidentes ou interrupções?
- Sua tecnologia e seus serviços evoluíram no mesmo ritmo das necessidades da organização?
- O custo continua razoável em relação à qualidade, ao risco e ao valor gerado?
- O fornecedor continua sendo a alternativa adequada para as necessidades que a organização terá em 2027?
Renovar um fornecedor é uma decisão de futuro
A renovação de fornecedores para 2027 representa muito mais do que uma gestão contratual.
É uma oportunidade para revisar o desempenho alcançado, atualizar avaliações de risco, fortalecer controles e confirmar se os serviços contratados continuam alinhados às necessidades e aos objetivos estratégicos da organização.
Uma gestão madura de terceiros não busca tornar cada renovação mais complexa. Busca concentrar esforços onde realmente importa: nos fornecedores críticos, nos serviços sensíveis e nas relações capazes de afetar a continuidade operacional, a segurança da informação, a conformidade regulatória ou a reputação corporativa.
Renovar um fornecedor não deveria significar apenas estender um contrato.
Deveria ser a oportunidade de confirmar que a relação continua gerando valor, que os riscos estão adequadamente gerenciados e que o fornecedor mantém as capacidades necessárias para acompanhar a organização diante dos desafios futuros.