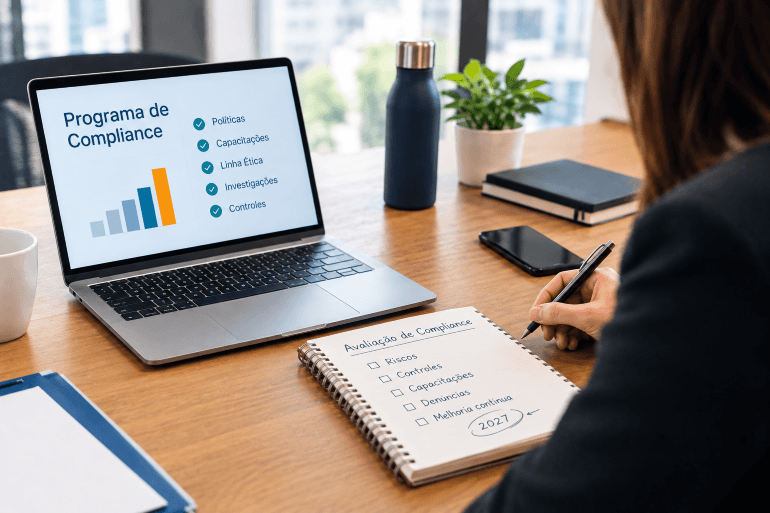
Quando o ano chega ao fim, muitas áreas de Compliance passam por um processo conhecido: revisar o plano de trabalho, confirmar se os treinamentos programados foram realizados, verificar se as políticas foram divulgadas, analisar as denúncias gerenciadas e conferir se os controles previstos foram executados.
Mas cumprir o cronograma não responde necessariamente à pergunta mais importante:
O Programa de Compliance foi realmente efetivo durante 2026?
A diferença é significativa. Um programa pode ter concluído 100% das atividades previstas e, ainda assim, manter riscos relevantes não identificados, controles que perderam efetividade ou lacunas capazes de comprometer a organização no exercício seguinte.
Por isso, a avaliação de encerramento do ano deveria permitir responder a três perguntas: o que funcionou, quais lacunas continuam abertas e o que precisa mudar para que o programa permaneça adequado aos riscos e às exigências de 2027.
Avaliar a efetividade não significa apenas verificar se existem políticas, treinamentos, um Canal de Denúncias ou procedimentos de investigação. É necessário analisar se essas ferramentas funcionam na prática, geram informações úteis e permitem prevenir, detectar e responder adequadamente aos riscos.
Cumprir o plano anual não significa que o programa seja efetivo
Os órgãos reguladores e as melhores práticas internacionais coincidem em um ponto: a avaliação de um Programa de Compliance não deveria se limitar a verificar a existência formal de controles, políticas ou treinamentos.
O guia Evaluation of Corporate Compliance Programs, do U.S. Department of Justice, dá especial atenção à análise de três aspectos: se o programa está bem estruturado, se é aplicado de forma efetiva e se funciona na prática para prevenir e detectar condutas indevidas.
Isso exige diferenciar indicadores de atividade de indicadores de efetividade.
Saber quantos treinamentos foram realizados, quantas políticas foram publicadas, quantos controles foram executados ou quantas comunicações foram enviadas é necessário. Mas esses dados, isoladamente, não permitem determinar se o programa está alcançando seus objetivos.
A pergunta que todo responsável por Compliance deveria fazer é outra:
As ferramentas implementadas estão gerando os resultados esperados em gestão de riscos, conduta ética e conformidade regulatória?
Essa análise também permite antecipar um problema recorrente: programas que foram corretamente estruturados em sua origem, mas deixaram de evoluir no mesmo ritmo que a organização.
Os riscos mudam quando uma empresa incorpora novas tecnologias, utiliza ferramentas de inteligência artificial, entra em novos mercados, adquire outras companhias, amplia a terceirização, passa a tratar novos tipos de dados pessoais ou modifica seu modelo operacional.
Nesses cenários, controles que antes eram adequados podem perder capacidade de prevenção ou detecção.
10 perguntas para avaliar o Programa de Compliance antes de planejar 2027
Uma avaliação de encerramento deveria ir além de uma revisão documental. Estas perguntas podem ajudar a identificar lacunas e temas que exigem uma análise mais aprofundada:
- O mapa de riscos foi atualizado nos últimos 12 meses?
- As denúncias recebidas correspondem aos riscos formalmente identificados?
- Existem indicadores que permitam medir a efetividade do programa e não apenas suas atividades?
- As investigações realizadas resultaram em melhorias concretas nos controles ou processos?
- Os fornecedores críticos foram reavaliados ao longo do ano?
- Os treinamentos foram desenvolvidos com base em informações provenientes de incidentes reais?
- O nível de conhecimento das políticas internas foi avaliado?
- As mudanças regulatórias previstas para 2027 foram analisadas e atribuídas a responsáveis?
- A alta liderança recebe informações suficientes para tomar decisões sobre riscos emergentes?
- Existe orçamento destinado a tratar as principais lacunas identificadas?
Responder a essas perguntas permite obter uma visão mais completa sobre o estado do programa e, principalmente, identificar quais temas deveriam se transformar em prioridades no próximo exercício.
O que uma organização deveria revisar ao avaliar seu Programa de Compliance
Uma avaliação integral deveria conectar diferentes fontes de informação. Políticas, denúncias, investigações, treinamentos, terceiros e indicadores não deveriam ser analisados como elementos isolados: em conjunto, podem revelar padrões e riscos que nem sempre são visíveis a partir de uma única perspectiva.
Políticas, comunicação e rastreabilidade: continuam respondendo aos riscos atuais?
As organizações mudam, e suas políticas precisam evoluir junto com elas.
No encerramento do ano, é importante revisar a data da última atualização, os riscos contemplados, a existência de novos processos sem diretrizes formalizadas e o nível real de conhecimento e adesão por parte dos colaboradores.
Mas atualizar uma política não é suficiente.
Também deveria ser possível saber qual versão foi comunicada, quais públicos foram alcançados, quando a comunicação foi realizada e qual é o nível de conhecimento entre as pessoas responsáveis por aplicá-la.
A rastreabilidade ganha ainda mais importância quando as organizações administram diversas políticas, diferentes públicos, múltiplas jurisdições ou atualizações frequentes em seus procedimentos internos.
A existência formal de uma política não garante que ela seja conhecida, compreendida ou aplicada.
Canal de Denúncias: uma fonte estratégica para interpretar riscos e sinais culturais
Muitas organizações analisam o Canal de Denúncias principalmente sob uma perspectiva operacional: quantidade de relatos, tempo de resolução ou categorias recebidas.
No entanto, o Canal de Denúncias também pode se transformar em uma fonte estratégica de informação sobre o que realmente acontece dentro da organização.
Ao avaliar seu funcionamento, é importante analisar:
- evolução do volume de relatos;
- tipos de denúncias recebidas;
- áreas ou processos recorrentes;
- casos de retaliação;
- tempos de gestão;
- proporção entre denúncias anônimas e identificadas;
- recorrência de determinadas condutas.
Uma pergunta particularmente relevante é:
As denúncias refletem os riscos identificados no mapa formal ou estão revelando situações que o programa ainda não reconhece?
Caso prático: o Canal de Denúncias que parecia funcionar
Uma companhia industrial latino-americana apresentava um indicador que transmitia tranquilidade ao Conselho de Administração: menos de cinco denúncias por ano.
No entanto, uma avaliação de encerramento que incorporou entrevistas, grupos focais e pesquisas de percepção revelou uma realidade diferente: mais da metade dos colaboradores não sabia como denunciar, havia receio de retaliação e o canal era percebido como pouco confiável.
A baixa quantidade de relatos não refletia necessariamente uma cultura sólida, mas uma cultura de silêncio.
Depois de reforçar a comunicação, capacitar as lideranças e fortalecer a proteção às pessoas denunciantes, a organização registrou um aumento significativo no número de relatos no ano seguinte.
As métricas de um Canal de Denúncias nunca deveriam ser interpretadas isoladamente. Elas precisam de contexto para se transformar em informações úteis sobre riscos e cultura organizacional.
Investigações: passar do incidente à causa raiz
Cada investigação pode gerar informações que vão além do caso individual.
Ao revisar as investigações internas conduzidas durante 2026, é importante identificar causas raiz recorrentes, fragilidades de supervisão, lacunas em procedimentos, conflitos de interesse não detectados e áreas em que determinados comportamentos se repetem.
Quando diferentes casos apontam para uma mesma causa, a organização deixa de estar diante de incidentes isolados e começa a identificar uma vulnerabilidade sistêmica.
A avaliação anual não deveria perguntar apenas quantas investigações foram realizadas ou quanto tempo levaram, mas também:
O que mudou dentro da organização como consequência do que foi identificado nessas investigações?
Essa análise pode resultar em novos controles, mudanças de processos, atualização de políticas, ajustes na supervisão ou necessidades específicas de treinamento.
Treinamentos: medir impacto, não apenas participação
Concluir um treinamento não significa necessariamente que houve aprendizado ou mudança de comportamento.
Por isso, a avaliação anual deveria considerar a cobertura dos públicos de risco, os resultados das avaliações, os temas mais consultados, os riscos ainda não abordados e a percepção de utilidade dos conteúdos.
Os programas mais maduros utilizam informações provenientes de denúncias, auditorias e investigações para atualizar seus treinamentos e priorizar temas críticos.
Isso permite passar de um calendário genérico de capacitação para uma estratégia de treinamento baseada nos riscos que a organização efetivamente enfrenta.
Gestão de terceiros: revisar como o risco mudou ao longo do ano
Os terceiros continuam sendo uma fonte relevante de exposição regulatória, financeira e reputacional.
Segundo informações publicadas pela LSEG Risk Intelligence, muitas organizações mantêm milhares de relações com fornecedores, distribuidores e parceiros comerciais, enquanto uma parcela significativa desses terceiros nunca passa por processos completos de due diligence.
A avaliação anual deveria considerar, entre outros aspectos:
- due diligence inicial;
- reavaliações periódicas;
- classificação de riscos;
- monitoramento contínuo;
- gestão de subcontratados;
- acesso a dados sensíveis;
- cláusulas de Compliance e privacidade.
Uma forma prática de conduzir essa revisão é classificar os fornecedores críticos com base em quatro critérios:
- Acesso a dados pessoais: baixo / médio / alto
- Interação com agentes públicos: baixo / médio / alto
- Impacto operacional crítico: baixo / médio / alto
- País ou jurisdição de risco: baixo / médio / alto
Terceiros que acumulem dois ou mais fatores de risco alto deveriam ser incorporados automaticamente ao plano prioritário de revisão para 2027.
Caso prático: quando um fornecedor de tecnologia se transforma em uma lacuna regulatória
Uma empresa de serviços financeiros utilizava havia anos uma plataforma externa para gerenciar informações de clientes.
Como não haviam sido registrados incidentes anteriormente, o fornecedor deixou de fazer parte das revisões prioritárias.
Ao iniciar os processos de adequação a novas exigências de proteção de dados, a organização identificou contratos desatualizados, ausência de obrigações de comunicação de incidentes, falta de procedimentos para atender solicitações de titulares e controles insuficientes.
A empresa precisou enfrentar renegociações urgentes, auditorias extraordinárias e investimentos não previstos.
O caso evidencia um ponto central de qualquer avaliação anual: um terceiro considerado adequado em determinado contexto pode exigir uma análise diferente quando mudam os riscos, os processos ou as exigências regulatórias.
Quais indicadores permitem medir a efetividade do Programa de Compliance
Uma avaliação madura precisa combinar indicadores operacionais com informações capazes de demonstrar resultados, tendências e possíveis lacunas.
Cultura e ética
É importante analisar o uso do Canal de Denúncias, a proporção de denúncias procedentes, a confiança no canal e os resultados de pesquisas de integridade.
O que esses indicadores podem revelar? Sinais culturais, níveis de confiança e riscos emergentes que podem não aparecer em outros indicadores formais.
Investigações
Entre os principais indicadores estão o tempo de resolução, a recorrência de incidentes, as ações corretivas implementadas e a existência de casos reabertos.
O que esses indicadores podem revelar? Falhas sistêmicas, problemas recorrentes e o nível de efetividade das medidas adotadas após cada investigação.
Treinamentos
É importante observar a cobertura dos públicos de risco, os resultados das avaliações e as lacunas temáticas identificadas.
O que esses indicadores podem revelar? O nível de compreensão dos conteúdos e as necessidades de capacitação que deveriam ser incorporadas ao plano do próximo ano.
Gestão de terceiros
A revisão pode considerar as reavaliações realizadas, os níveis de risco atribuídos, os incidentes registrados e a exposição de terceiros a dados sensíveis ou agentes públicos.
O que esses indicadores podem revelar? Mudanças no perfil de risco de fornecedores, distribuidores e outros parceiros comerciais que podem exigir novas medidas de controle.
Mudanças regulatórias
É importante monitorar as novas normas identificadas, os processos afetados, os responsáveis definidos, os recursos necessários e o status de implementação.
O que esses indicadores podem revelar? O nível de preparação da organização diante de novas exigências e sua capacidade de antecipar mudanças regulatórias.
O valor desses indicadores não está apenas na construção de um painel de acompanhamento. Está na capacidade de permitir que Compliance identifique padrões, compare resultados e transforme informações dispersas em decisões.
O que os Programas de Compliance mais maduros fazem de forma diferente?
O relatório 2025 Ethics & Compliance Program Effectiveness Report, da LRN, baseado na consulta a milhares de profissionais e colaboradores em nível global, conclui que os programas considerados de alto impacto utilizam benchmarking, análise de dados e monitoramento contínuo quase duas vezes mais do que programas de desempenho médio.
O mesmo estudo identifica três desafios recorrentes: sistemas e processos desatualizados, crescente complexidade regulatória e restrições de orçamento e recursos.
Uma forma de interpretar o nível de evolução do programa é observar em qual estágio de maturidade a organização se encontra:
Nível 1: Compliance documental
Existem políticas, treinamentos e um Canal de Denúncias. A organização mede principalmente atividades.
Pergunta crítica: sabemos se realmente funciona?
Nível 2: Compliance baseado em riscos
Existe uma avaliação periódica, são utilizados indicadores, denúncias e investigações são analisadas e os controles são priorizados de acordo com a exposição ao risco.
Pergunta crítica: estamos antecipando os riscos futuros?
Nível 3: Compliance estratégico
A área participa das decisões de negócio, o monitoramento é contínuo, as informações geram ações preventivas e as mudanças regulatórias são gerenciadas de forma antecipada.
Pergunta crítica: o programa gera valor ou apenas evita sanções?
A maturidade não depende apenas de contar com mais controles ou ferramentas. Também envolve desenvolver a capacidade de utilizar as informações produzidas pelo próprio programa para tomar decisões melhores.
Mudanças regulatórias: o que Compliance deveria antecipar para 2027
Uma avaliação concentrada exclusivamente no que aconteceu durante 2026 corre o risco de ficar desatualizada antes mesmo do início do exercício seguinte.
Por isso, as mudanças regulatórias previstas devem fazer parte de qualquer avaliação anual.
Um exemplo particularmente relevante é a Lei 21.719 do Chile, que modifica o regime de proteção de dados pessoais e entra em vigor em 1º de dezembro de 2026.
A norma moderniza o sistema chileno de privacidade, regulamenta o tratamento de dados pessoais, cria a Agência de Proteção de Dados Pessoais e incorpora novos direitos para os titulares e maiores responsabilidades para as organizações.
Sua entrada em vigor mostra por que uma avaliação de encerramento não deveria se limitar a olhar para o passado: 2027 será o primeiro exercício completo sob o novo regime, e as organizações abrangidas precisam chegar preparadas.
O que uma nova regulamentação de proteção de dados pode significar para Compliance?
A privacidade deixou de ser um tema exclusivamente tecnológico.
Uma mudança regulatória dessa dimensão pode exigir a revisão de:
- inventários de tratamento de dados;
- relações e contratos com fornecedores;
- gestão de incidentes e controles de segurança;
- políticas de privacidade e governança da informação;
- procedimentos para atender aos direitos dos titulares;
- treinamento das pessoas envolvidas;
- responsabilidades internas e mecanismos de controle.
Para Compliance, o desafio é transversal: coordenar Jurídico, Riscos, Tecnologia, Compras, Recursos Humanos e Segurança da Informação para garantir uma implementação efetiva.
O caso chileno também representa uma situação mais ampla: cada mudança regulatória relevante deveria se traduzir em perguntas concretas sobre processos, responsáveis, terceiros, treinamentos, controles e orçamento.
Como transformar os aprendizados de 2026 em prioridades para 2027
O verdadeiro valor de uma avaliação anual aparece quando os achados deixam de ser apenas observações e se transformam em decisões.
Nem todas as lacunas têm a mesma criticidade ou exigem a mesma resposta. Por isso, após concluir o diagnóstico, é importante organizar os achados a partir de quatro perguntas:
1. Quais riscos exigem atenção prioritária?
A recorrência de incidentes, uma nova exigência regulatória, uma fragilidade identificada em investigações ou um terceiro crítico podem alterar a exposição da organização.
O planejamento deveria priorizar esses riscos, em vez de simplesmente repetir as atividades realizadas durante 2026.
2. Quais capacidades a organização precisa fortalecer?
Uma avaliação pode revelar a necessidade de melhorar a forma como as denúncias são recebidas e gerenciadas, desenvolver investigações mais especializadas, reforçar determinados treinamentos, atualizar políticas ou aprimorar sua comunicação e rastreabilidade.
Identificar essas necessidades permite diferenciar problemas que exigem ajustes de processo daqueles que demandam a incorporação de novas capacidades.
3. Quem será responsável por cada ação e em qual prazo?
Lacunas sem responsáveis, prazos e mecanismos de acompanhamento dificilmente se transformam em melhorias concretas.
Cada prioridade deveria resultar em um plano de ação verificável.
4. Quais recursos e orçamento serão necessários?
O planejamento orçamentário deveria ser uma consequência do diagnóstico.
Se a avaliação identifica necessidades relacionadas a tecnologia, treinamentos, investigações, gestão de terceiros ou adequação regulatória, essas prioridades deveriam estar refletidas na alocação de recursos para 2027.
Dessa forma, o orçamento deixa de ser construído apenas com base na continuidade das atividades do ano anterior e passa a responder aos riscos que a organização precisa gerenciar.
Da avaliação ao fortalecimento do programa
Uma avaliação de encerramento pode revelar lacunas muito diferentes.
Em alguns casos, o desafio estará em melhorar a forma como as pessoas acessam o Canal de Denúncias e como os relatos são gerenciados. Em outros, será necessário aprofundar investigações, trabalhar sobre causas recorrentes, fortalecer a capacitação de líderes e colaboradores ou aprimorar a rastreabilidade de políticas e comunicações internas.
A experiência da Resguarda em Canal de Denúncias, investigações internas, treinamentos e ferramentas para comunicação e rastreabilidade de políticas permite apoiar as organizações justamente nas capacidades que o diagnóstico pode indicar que precisam evoluir.
A questão não é incorporar soluções de forma isolada, mas compreender quais lacunas cada organização enfrenta e quais capacidades precisa fortalecer para responder a elas.
Avaliar 2026 para tomar melhores decisões em 2027
Avaliar um Programa de Compliance no encerramento do ano não deveria ser um procedimento administrativo destinado apenas a concluir relatórios ou arquivar planilhas.
É uma oportunidade para determinar se a organização continua preparada para prevenir, detectar e responder aos seus riscos.
Denúncias, investigações, treinamentos, terceiros, políticas, indicadores e mudanças regulatórias geram informações capazes de ajudar a identificar vulnerabilidades antes que se transformem em descumprimentos, incidentes ou problemas operacionais.
As organizações mais maduras não utilizam a avaliação anual apenas para demonstrar o que fizeram ao longo do ano.
Elas a utilizam para decidir o que precisa mudar.
E essa é provavelmente a pergunta mais importante para começar a planejar 2027: o que aprendemos durante 2026 e onde devemos concentrar nossos esforços e recursos a partir de agora?