ISO 37002:2021 é uma norma internacional que fornece diretrizes para estabelecer, implementar e manter um sistema de gestão de denúncias de irregularidades. Sua abordagem se baseia em três princípios: confiança, imparcialidade e proteção, e compreende quatro etapas: recebimento, avaliação, tratamento e conclusão dos casos.
Para uma empresa, essas diretrizes oferecem uma estrutura para organizar o que acontece após o recebimento de uma denúncia: quem a avalia, como se decide seu tratamento, quais medidas de proteção são consideradas e com base em quais fundamentos o caso é encerrado.
O que é um SIGI e como ele se relaciona com o canal de denúncias
Um Sistema de Gestão de Irregularidades (SIGI) reúne políticas, responsabilidades e processos para gerenciar relatos sobre possíveis condutas indevidas. O canal de denúncias é o meio de entrada desses relatos; o sistema organiza seu tratamento e acompanhamento.
Essa distinção tem uma consequência prática: disponibilizar um canal exige definir também como a organização atuará diante das informações recebidas. É recomendável estabelecer quem pode acessar cada caso, quem decide os próximos passos e como as ações são documentadas.
A ISO 37002 permite organizar essa gestão com uma estrutura comum. Suas diretrizes podem ser aplicadas a organizações de diferentes portes e setores, e o sistema pode funcionar de forma independente ou integrado a um sistema de gestão mais amplo.
Qual é o escopo da ISO 37002 e como interpretar sua adoção
A ISO 37002 oferece orientação para a gestão de denúncias. É uma norma de diretrizes, e não uma norma de requisitos concebida para certificação, conforme esclarecem as perguntas frequentes do comitê ISO/TC 309.
Por isso, ao comunicar sua adoção, é recomendável descrever quais políticas e processos utilizam suas diretrizes como referência e quais evidências demonstram essa aplicação. Uma declaração genérica de “conformidade com a ISO 37002” oferece pouca informação sobre o funcionamento efetivo do sistema.
A organização também precisa avaliar as obrigações legais aplicáveis em cada jurisdição. Utilizar essas diretrizes não permite concluir, por si só, que todos os aspectos regulatórios do canal estejam resolvidos.
A página oficial da ISO 37002:2021 permite consultar seu escopo e distinguir a norma das interpretações comerciais sobre sua implementação.
Confiança, imparcialidade e proteção: como aplicar os princípios à gestão
Os três princípios da ISO 37002 oferecem uma referência para avaliar as decisões tomadas ao longo de todo o processo. Como aplicação prática, a organização pode considerar:
Confiança: comunicar quais situações podem ser relatadas, como as informações serão tratadas e que tipo de acompanhamento quem utiliza o canal pode esperar.
Imparcialidade: definir mecanismos para identificar conflitos de interesse e reatribuir casos quando uma pessoa responsável por sua gestão estiver envolvida.
Proteção: estabelecer medidas para proteger as informações e prevenir, detectar e responder a possíveis retaliações.
Nesse planejamento, é recomendável distinguir confidencialidade de anonimato. A confidencialidade se refere ao tratamento restrito das informações; o anonimato, à possibilidade de relatar uma situação sem revelar a identidade. A política do canal deve explicar as condições e os limites de cada modalidade.
A proteção também exige acompanhamento. Adotar a ISO 37002 não garante que retaliações não ocorram; suas diretrizes podem ajudar a organizar a prevenção, a detecção e a resposta a essas situações.
As quatro etapas da gestão de denúncias segundo a ISO 37002
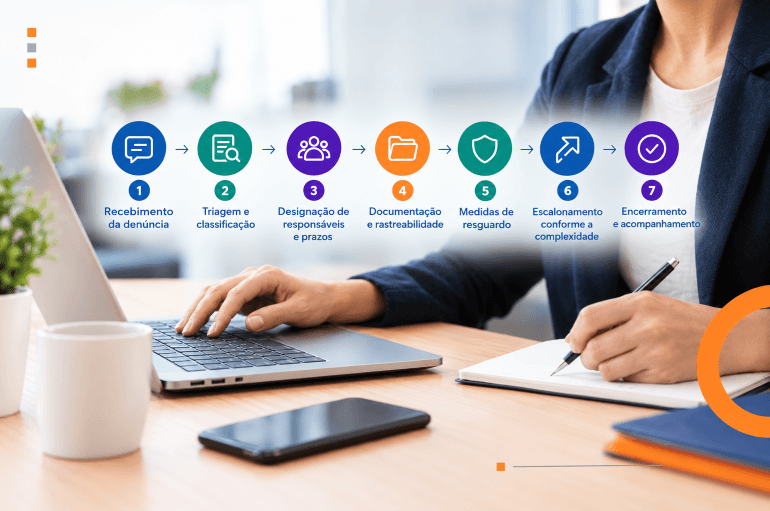
A ISO 37002 estrutura a gestão em recebimento, avaliação, tratamento e conclusão. Os critérios a seguir permitem aplicar essas etapas à operação. São recomendações de gestão que cada organização pode adaptar à sua estrutura e ao seu contexto.
1. Recebimento: registrar o relato e organizar sua entrada
O recebimento exige um ponto de entrada acessível e um procedimento para registrar as informações disponíveis. É recomendável distinguir os fatos relatados, as pessoas mencionadas e os documentos apresentados, sem presumir que a denúncia, por si só, comprove uma irregularidade.
Responsável sugerido: uma função designada para receber e registrar relatos, com critérios claros de encaminhamento.
Evidências de gestão: registro de entrada, data de recebimento, informações apresentadas e registros das comunicações realizadas, quando possível.
2. Avaliação: decidir como abordar o caso
A avaliação inicial permite analisar o escopo do relato, sua gravidade potencial, as informações faltantes e os riscos que exigem atenção. Também é uma oportunidade para identificar possíveis conflitos de interesse e considerar medidas de proteção.
É recomendável documentar o fundamento da decisão: dar continuidade ao tratamento, solicitar informações adicionais, encaminhar o assunto ou encerrar o relato com uma justificativa.
Responsável sugerido: a função ou instância autorizada a avaliar e atribuir os casos.
Evidências de gestão: avaliação inicial, decisão sobre o tratamento, responsável designado e medidas consideradas.
3. Tratamento: investigar quando necessário e definir ações
O tratamento compreende a resposta ao relato e pode incluir uma investigação. Por isso, “tratamento” tem um escopo mais amplo do que “investigação”: permite contemplar as ações necessárias de acordo com a natureza do caso.
Quando houver uma investigação, é útil delimitar seu objeto, organizar as informações e distinguir as alegações dos achados sustentados por evidências. As decisões posteriores precisam de fundamentos compatíveis com as evidências disponíveis.
Responsável sugerido: pessoas com competência para atuar no caso e condições de imparcialidade, com a participação de Compliance, RH, Jurídico ou outras áreas, quando pertinente.
Evidências de gestão: ações realizadas, documentação analisada, achados, limitações e decisões fundamentadas.
4. Conclusão: documentar o resultado e o acompanhamento
A conclusão permite registrar o resultado e as razões que o sustentam. Também é recomendável identificar as ações pendentes, quem as executará e como seu andamento será verificado.
O encerramento de um caso pode exigir ações posteriores. Por exemplo, revisar um procedimento ou verificar a execução de uma medida acordada.
Responsável sugerido: a instância autorizada a aprovar o encerramento e atribuir o acompanhamento.
Evidências de gestão: fundamento do encerramento, comunicações pertinentes, ações acordadas, responsáveis e registros de acompanhamento.
Como organizar as responsabilidades do SIGI dentro da empresa
As quatro etapas exigem uma coordenação que permita avançar de uma decisão para a seguinte. Como critério de implementação, é recomendável definir quem pode atribuir casos, solicitar apoio de outras áreas, aprovar medidas e verificar as ações pendentes.
A distribuição pode variar conforme a estrutura da empresa. Compliance pode coordenar a gestão; RH, participar de assuntos relacionados às relações de trabalho; e o Jurídico, avaliar as questões jurídicas do caso. A participação de cada área deve atender a uma necessidade concreta, com acesso às informações pertinentes à sua atuação.
Também é útil distinguir as funções de investigar, decidir e supervisionar. Uma pessoa pode reunir informações sem ter autoridade para aprovar uma medida disciplinar. Da mesma forma, quem autoriza o encerramento precisa contar com fundamentos suficientes para compreender o resultado.
Como agir diante de conflitos de interesse
É recomendável prever uma via alternativa quando o relato envolver uma pessoa que normalmente recebe, avalia ou decide sobre as denúncias. Deixar essa definição para o momento em que o caso surge pode dificultar uma resposta imparcial.
Por exemplo, se uma denúncia mencionar a pessoa habitualmente responsável pelo canal, a organização pode estabelecer previamente quem assumirá seu tratamento e como o acesso da pessoa envolvida será restringido. Esse é um critério prático de governança que cada empresa pode adaptar à sua estrutura.
A integração do canal de denúncias com políticas internas e processos disciplinares permite aprofundar a articulação dessas responsabilidades com as decisões organizacionais.
Como verificar se o SIGI funciona na prática
Uma revisão útil consiste em selecionar casos e reconstruir seu percurso: entrada, avaliação, tratamento, decisão e acompanhamento. Esse exercício permite observar se as responsabilidades estão claras e se os registros explicam por que se agiu de determinada maneira.
Compliance, RH, Jurídico e a Diretoria podem considerar estas perguntas:
Cada caso tem um responsável e um status identificáveis?
As decisões de encaminhamento ou encerramento estão fundamentadas?
As mudanças de responsável preservam as informações necessárias para dar continuidade ao tratamento?
Existe uma alternativa quando surge um conflito de interesse?
As medidas de proteção são revisadas ao longo do processo?
As ações acordadas têm responsáveis e acompanhamento?
Proteção do denunciante: eixo transversal do sistema
A norma estabelece que a proteção do denunciante deve estar presente desde o início até o encerramento do processo, incluindo:
Princípio fundamental: a proteção envolve confidencialidade, possibilidade de anonimato, ausência de retaliação e apoio emocional e organizacional.
Durante o processo: do recebimento à conclusão do caso, devem ser aplicadas medidas que garantam a segurança do denunciante e das pessoas envolvidas.
Na gestão organizacional: a proteção fortalece a confiança no sistema e incentiva a participação ativa.
Essa abordagem é indispensável para gerar confiança e promover uma cultura de transparência.
Resguarda e a implementação efetiva de um SIGI
A Resguarda oferece soluções integradas alinhadas à ISO 37002 e adaptadas ao contexto regulatório local na América Latina. Sua proposta inclui:
Plataforma segura com rastreabilidade completa.
Apoio especializado na investigação de denúncias.
Integração com sistemas de compliance existentes.
Capacitação contínua e acompanhamento regional.
Soluções Canal de denúncias Empresarial Resguarda: conformidade com a ISO 37002:2021
A Resguarda oferece um serviço integrado caracterizado por sua experiência especializada, inovação constante e adaptação às tendências tecnológicas mais recentes. Sua abordagem se baseia na escuta ativa das necessidades de seus clientes, promovendo a melhoria contínua e a conformidade com as regulamentações locais e internacionais aplicáveis aos canais de denúncias.
Para conhecer mais sobre nossas soluções e solicitar uma demonstração personalizada, acesse www.resguarda.com.
Conclusão
A implementação de um SIGI segundo as diretrizes da norma ISO 37002 é uma decisão estratégica para consolidar a integridade institucional. Além de ser uma boa prática, representa uma necessidade diante de um ambiente regulatório, social e empresarial cada vez mais exigente.
Solicite uma demonstração com a Resguarda e assegure a conformidade ética e regulatória da sua organização.